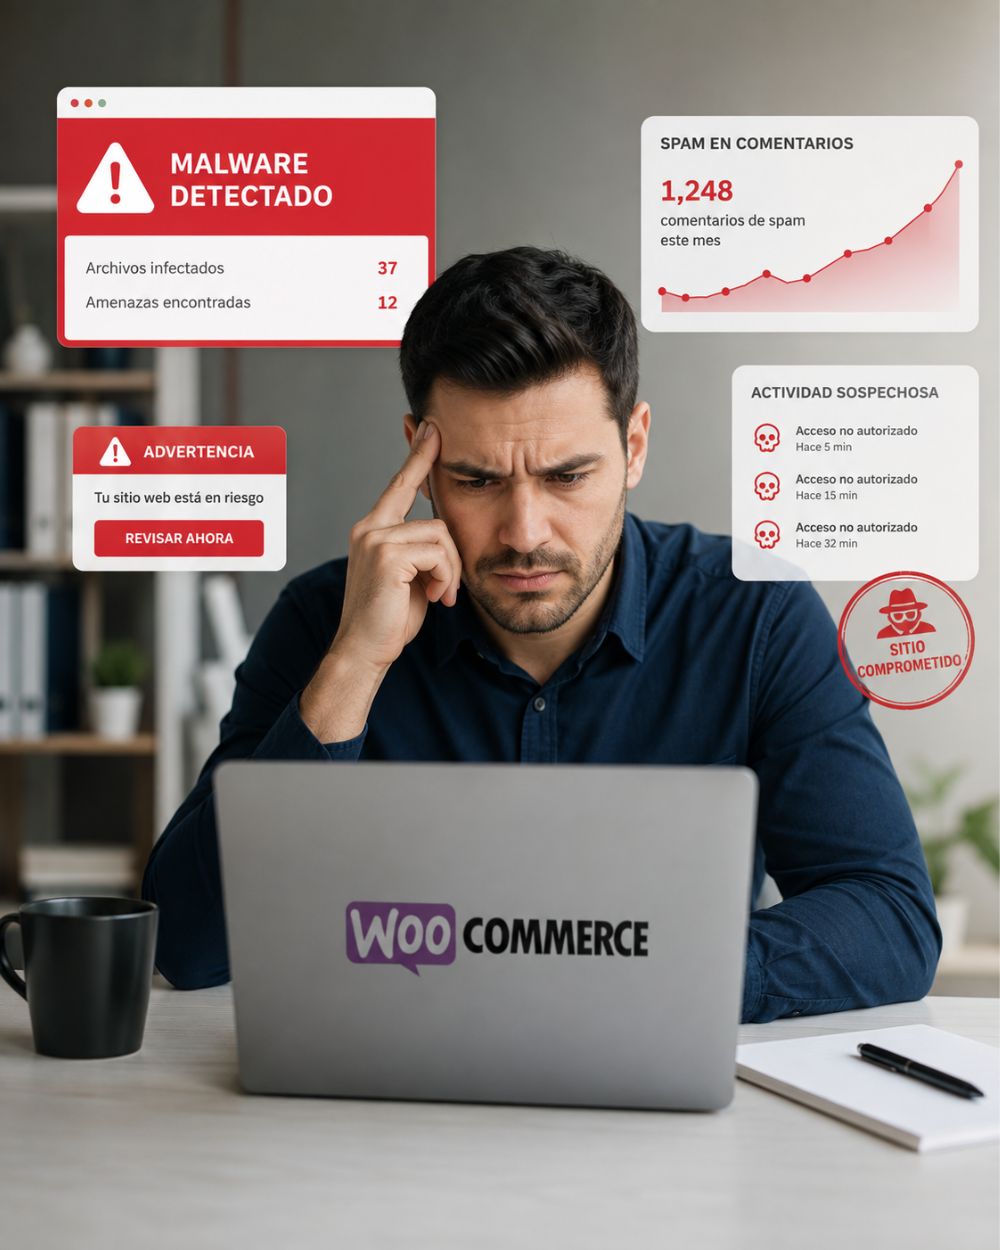
Spam, redirecciones maliciosas, archivos alterados o malware que tu plugin de seguridad no detectó. Revisamos tu servidor a fondo y eliminamos la amenaza mientras tu tienda sigue vendiendo.
Hallazgos típicos que resolvemos
Estas son las señales más comunes de que una tienda WooCommerce está comprometida. Marca las que reconozcas.
0 de 8 señales identificadas
Vale la pena revisarlo antes de que empeore.
Con varias señales presentes, es probable que haya un problema activo en tu tienda. Te recomendamos empezar con el diagnóstico antes de perder más ventas.
Solicitar diagnóstico →Un proceso claro, de principio a fin, para que sepas exactamente qué esperar en cada etapa.
Eliges el paquete que corresponde a tu caso y realizas el pago por MercadoPago o PayPal, según tu país.
Después del pago te pedimos las credenciales de tu hosting y WordPress por WhatsApp o correo. Nunca las solicitamos antes de confirmar el pago.
Hacemos una revisión detallada, un análisis de vulnerabilidades y eliminamos las amenazas identificadas sin afectar tu historial de pedidos.
Te entregamos un informe detallado y fácil de entender, con lo que se encontró y lo que se hizo en tu tienda.
Wordfence y otros plugins de seguridad son un buen primer filtro, pero no siempre alcanzan a ver lo que un atacante esconde bien.
Un plugin de seguridad busca patrones ya conocidos. Cuando el ataque es nuevo o está bien escondido, hace falta un ojo humano revisando archivo por archivo.
Borrar el spam visible sin encontrar cómo entró el atacante es una solución temporal. Cerramos el punto de acceso para que el problema no vuelva.
Muchas amenazas viven en el servidor, no dentro del panel de WordPress. Ahí es exactamente donde un plugin no puede llegar.
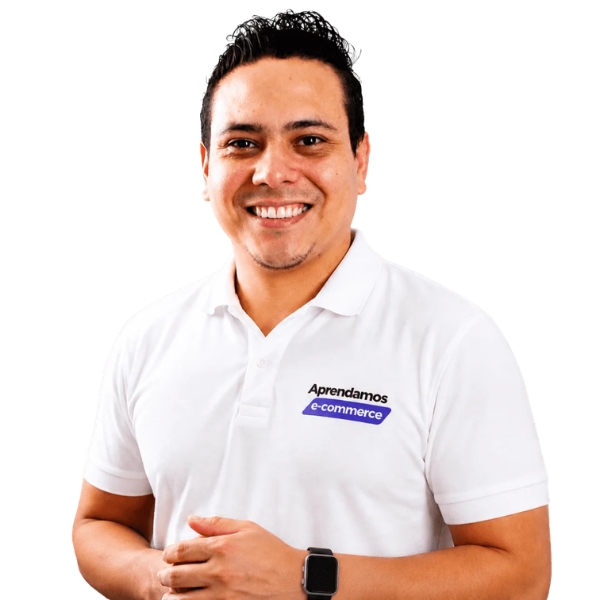
Ingeniero de sistemas · Fundador de Rescate WooCommerce
Con 12 años de experiencia como ingeniero de sistemas, Guillermo ha desarrollado tiendas online para clientes de distintos tamaños. Hoy es mentor en Aprendamos E-commerce, su academia enfocada en WordPress y WooCommerce, y comparte lo que aprende cada semana en su canal de YouTube. Cada revisión de seguridad la hace él mismo, no un script automatizado ni un equipo tercerizado.
Si no estás seguro, empieza por el diagnóstico. Ahí te decimos si tu caso necesita algo más.
Antes de continuar, confirma que tu tienda cumple con esto:
Marca los dos puntos para habilitar el pago.
Ideal si no sabes qué tan grave es tu caso. Aquí lo averiguamos.
pago único
Para casos con infección profunda o que ya reaparecieron antes.
pago único
Si ya pagaste el diagnóstico, ese valor se abona aquí.
Pagar y empezarTienda caída o en lista negra durante fechas clave de venta.
pago único
Plan de monitoreo mensual
Para después del rescate: escaneo continuo, backups verificados y soporte prioritario si algo reaparece.
$199.900 COP$49 USD
al mes
Después de pagar, envía tu comprobante al WhatsApp +57 313 458 9197 para activar tu servicio.
Estas son las reglas que seguimos en cada intervención, sin excepción.
Trabajamos directamente sobre archivos y base de datos con copias de respaldo antes de cualquier cambio. Ningún pedido, cliente o producto se pierde en el proceso.
Antes de tocar un solo archivo, generamos una copia de seguridad completa de tu sitio, para poder revertir cualquier cambio si fuera necesario.
Tus credenciales y la información de tu tienda no se comparten con terceros ni se usan para ningún otro fin distinto al servicio contratado.
Al finalizar recibes un documento con el detalle exacto de lo que se encontró y lo que se hizo, sin tecnicismos innecesarios.
Casos reales, presentados de forma anónima, con el mismo tipo de problema que probablemente tiene tu tienda.
Una tienda llevaba semanas con caída de tráfico. Wordfence no marcaba ninguna alerta.
El archivo functions.php del tema estaba modificado para generar más de 40 entradas de blog sobre casinos, invisibles en el panel pero indexadas por Google.
Se eliminaron las entradas falsas, se restauró el archivo y se cerró el punto de acceso, sin perder el historial de pedidos.
Clientes reportaban que al entrar a la tienda eran enviados a otro sitio en segundos.
Código malicioso insertado en el archivo .htaccess, activo solo para visitantes que llegaban desde Google.
Se eliminó el código y se revisó el resto del servidor en busca de copias del mismo ataque. El tráfico volvió a llegar al checkout.
El dueño de la tienda notó un usuario administrador que él nunca creó.
El acceso se logró a través de un plugin desactualizado con una vulnerabilidad conocida.
Se revocó el acceso, se actualizaron las credenciales reales y se corrigió el plugin, sin afectar productos ni pedidos.
Casos representativos de intervenciones reales, presentados de forma anónima para proteger la privacidad de nuestros clientes.
Todo lo que necesitas saber sobre el proceso, los tiempos y las condiciones del servicio.
No. Trabajamos con una copia de seguridad completa antes de cualquier cambio, y el proceso no toca tu historial de pedidos, tus clientes ni tu inventario.
El Diagnóstico y Limpieza Esencial se entrega en 24-48 horas hábiles, la Limpieza Completa y Blindaje en 3-5 días hábiles, y la Atención de Emergencia en menos de 6 horas.
Te lo decimos con claridad apenas lo detectamos, y el valor que ya pagaste por el diagnóstico se descuenta del paquete de Limpieza Completa o Atención de Emergencia. No pagas dos veces por lo mismo.
Sí. Si pagas en pesos colombianos usamos MercadoPago, y si estás fuera del país puedes pagar en dólares por PayPal. El servicio funciona igual en ambos casos.
No. Solo pedimos las credenciales de tu hosting y WordPress después de confirmar el pago, nunca antes.
Atendemos tiendas en producción, es decir, que ya están vendiendo activamente. No trabajamos con sitios de contenido para adultos, apuestas, rifas o sorteos, esoterismo o videncia, venta de cuentas o pantallas de streaming, ni con esquemas de pirámide o cualquier modelo que pueda constituir una estafa. Si tienes dudas sobre si tu tienda aplica, escríbenos antes de pagar.
Empieza con el diagnóstico y sabrás exactamente qué está pasando.
Ver planes de rescate →¿Quién vigila tu tienda después del rescate?
Soporte Continuo: revisión de seguridad cada trimestre, no solo cuando ya es tarde.